WordPress Audit - Schwachstellen systematisch aufdecken und beheben
Wir durchleuchten deine WordPress-Website systematisch - Technik, Sicherheit, Performance und SEO - und liefern dir einen klaren Befund mit konkreten nächsten Schritten.
Projekt anfragenViele WordPress-Websites haben Probleme, die unsichtbar bleiben - bis es zu spät ist
Veraltete PHP-Versionen, übersehene Sicherheitslücken, zu schweres Seitengewicht oder fehlende SEO-Grundlagen: Probleme, die weder im Dashboard noch im Frontend auffallen, aber täglich Besucher und Vertrauen kosten.
Was wir im Audit prüfen
Technik & Infrastruktur
PHP-Version, Serverumgebung, Plugin- und Theme-Stand, Datenbank-Zustand und Backup-Situation.
Sicherheit
Zugangshärtung, Dateiberechtigungen, bekannte Schwachstellen in Plugins und Core, SSL-Konfiguration.
Performance
Ladezeiten, Caching, Bildoptimierung, unnötige HTTP-Requests - alles, was deine Website langsam macht.
SEO-Grundlagen
Meta-Tags, Canonical-URLs, Crawlbarkeit, interne Verlinkung und strukturelle Baustellen, die das Ranking kosten.
Ein WordPress Audit gibt dir in wenigen Tagen einen vollständigen Befund deiner Website - ohne wochenlange Einarbeitung und ohne Rätselraten. Wir analysieren Technik, Sicherheit, Performance und SEO-Grundlagen systematisch und liefern dir einen Report, der klar zwischen kritischem Handlungsbedarf und optionalen Verbesserungen unterscheidet. Das ist kein Pauschal-Dokument, sondern eine priorisierte Arbeitsliste für deine konkrete Installation - erstellt von unserer WordPress-Agentur mit echten Tool-gestützten Prüfungen und manueller Analyse.
Was ein professioneller WordPress Audit aufdeckt
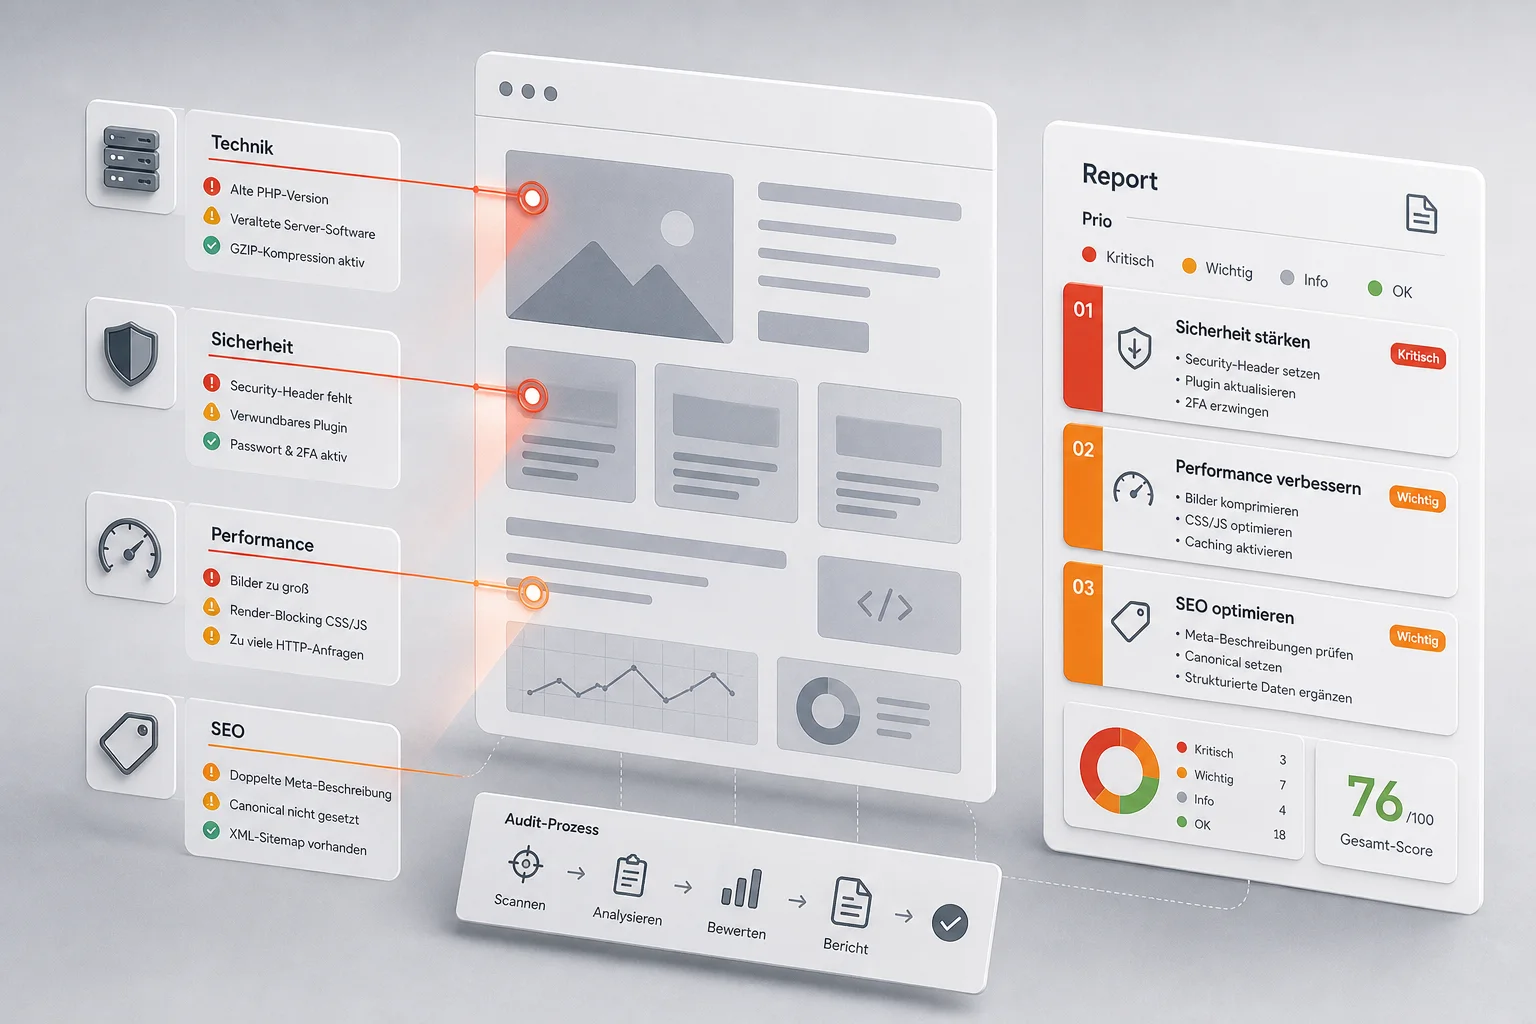
Viele Probleme sind im Browser unsichtbar, kosten aber täglich Besucher und Vertrauen. Typische Befunde aus unseren Audits:
- PHP-Version unter 8.1 - aktiv genutzte Versionen unter dem Sicherheits-Support-Limit, kein Patch-Kanal mehr
- Fehlende HTTP-Security-Header (Content-Security-Policy, X-Frame-Options, Referrer-Policy) - oft in unter fünf Minuten gesetzt, aber regelmäßig vergessen
- Plugin-Vulnerabilities - Plugins mit bekannten CVEs, die WPScan oder Wordfence-Daten bereits listen, aber noch aktiv im Einsatz sind
- Unkomprimierte Bilder über 500 KB - ein einzelnes nicht optimiertes Bild kann die Lighthouse-Performance-Note um 20 Punkte senken
- Fehlende Canonical-Tags oder doppelte Meta-Descriptions - klassische SEO-Baustellen, die das Ranking unnötig schwächen
- Backup-Lücken - entweder kein automatisches Backup oder eines, das ausschließlich auf demselben Server liegt wie die Installation
Für jede Kategorie verwenden wir einen kombinierten Ansatz: automatisierte Scans (WPScan, GTmetrix, Screaming Frog, Lighthouse) plus manuelle Prüfung der Konfiguration. Kein Tool allein sieht alles.
Für wen ein WordPress Audit sinnvoll ist
Der Audit lohnt sich besonders in drei Situationen: Du hast eine Website übernommen und weißt nicht, was dein Vorgänger hinterlassen hat. Deine Seite läuft seit mehr als einem Jahr ohne systematische Überprüfung. Oder du vermutest Performance- oder Sicherheitsprobleme, weißt aber nicht, wo du anfangen sollst.
Kein WordPress-System bleibt dauerhaft sauber ohne Pflege. Plugins sammeln sich an, PHP-Versionen laufen aus dem Support, Themes bringen mitunter eigene Abhängigkeiten mit, die niemand mehr aktiv wartet. Ein Audit ist der sauberste Weg, wieder einen definierten Ausgangspunkt zu schaffen.
Im Gegensatz zur laufenden WordPress-Wartung, die das System kontinuierlich sauber hält, ist der Audit ein einmaliger Tiefencheck mit klarem Ergebnis-Dokument. Viele unserer Kunden starten mit dem Audit und buchen danach die Wartung, um den bereinigten Stand zu erhalten.
Der Report: was du konkret bekommst
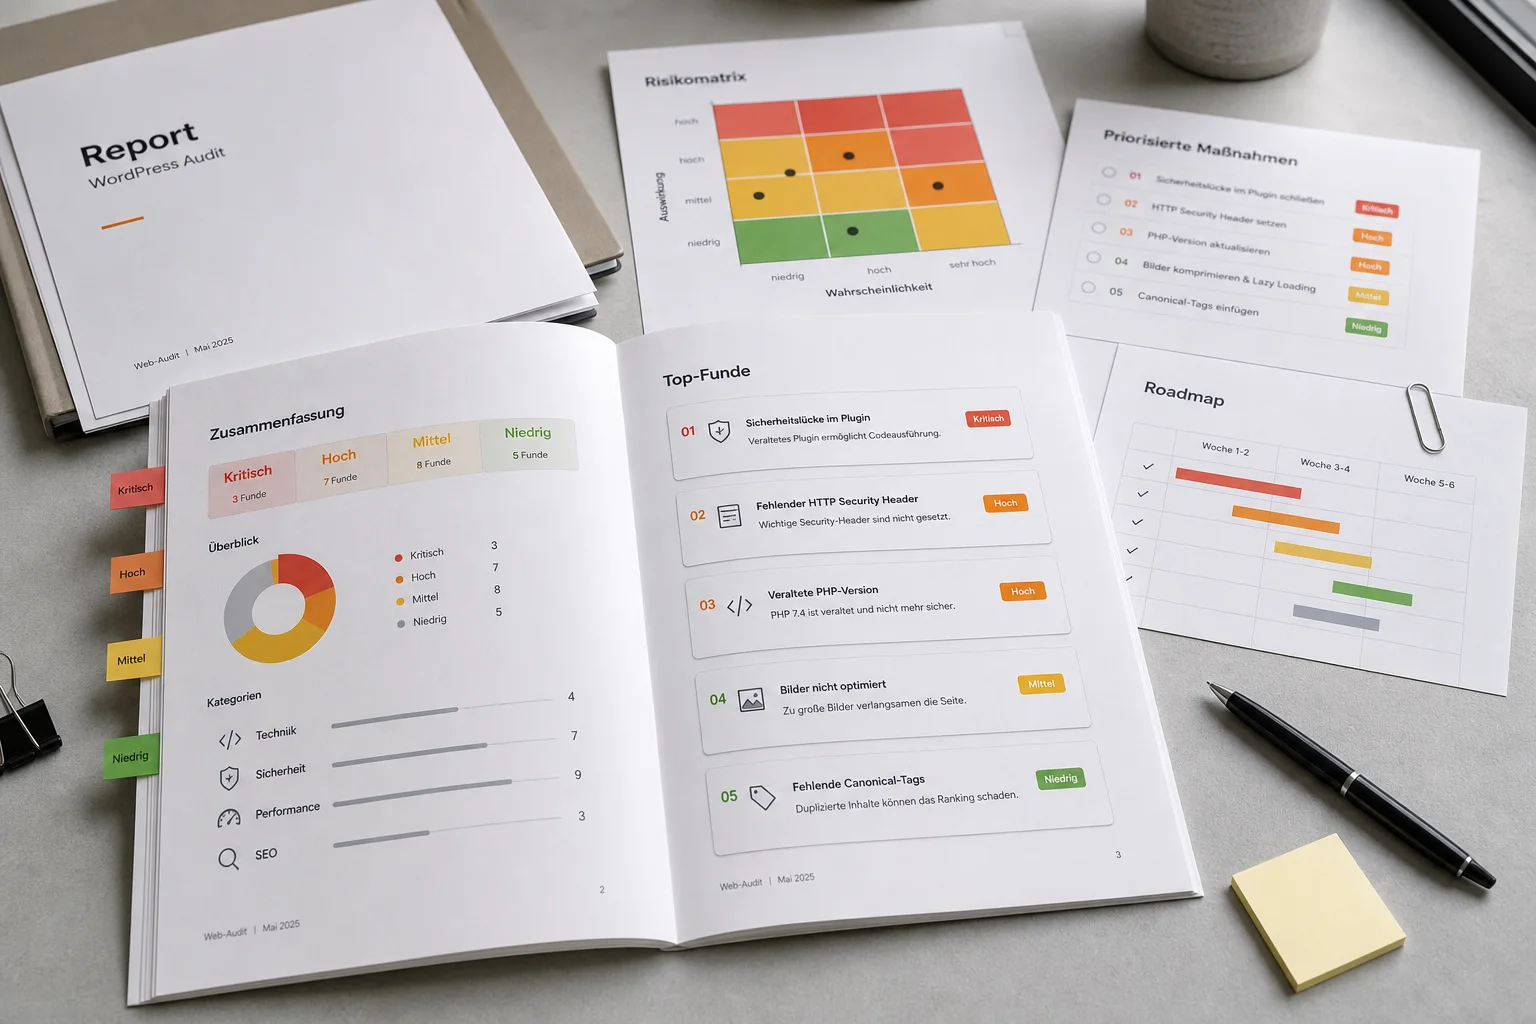
Du erhältst ein strukturiertes PDF mit Befunden in vier Kategorien, jeweils mit Risikoeinstufung (kritisch / hoch / mittel / niedrig) und einer konkreten Handlungsempfehlung. Keine vagen Hinweise - jeder Punkt beschreibt das Problem, erklärt warum es relevant ist und zeigt, was zu tun ist.
Nach dem Report-Übergabe-Call entscheidest du, was du selbst umsetzt und wobei wir helfen sollen. Die Umsetzung ist kein Pflichtbestandteil - du kannst die Befunde auch intern abarbeiten. Wenn wir die WordPress-Performance-Optimierung oder die Sicherheitshärtung übernehmen sollen, rechnen wir das separat auf Basis der gefundenen Punkte.
Ein Audit ab 299 € - der genaue Umfang hängt von der Größe und Komplexität deiner Installation ab. Sprich uns im Erstgespräch an, und wir nennen dir einen fixen Preis vor dem Start.
So läuft es ab
- 1 Schritt 01
Zugang & Briefing
Du gibst uns Lesezugriff auf die Installation; wir klären vorab, welche Bereiche Priorität haben.
- 2 Schritt 02
Technische Analyse
Wir prüfen systematisch alle vier Audit-Dimensionen mit einem kombinierten Mix aus Tools und manueller Prüfung.
- 3 Schritt 03
Report & Handlungsempfehlungen
Du erhältst einen strukturierten Report mit Befunden, Risikobewertung und priorisierten Handlungsempfehlungen.
- 4 Schritt 04
Review-Call
Wir gehen den Report gemeinsam durch, beantworten Fragen und klären, was du selbst umsetzen kannst und wobei wir helfen sollen.
Häufige Fragen
Für jede WordPress-Seite, die schon eine Weile läuft, gerade übergeben wurde oder bei der es konkrete Performance- oder Sicherheitsbedenken gibt.
Ja. Viele Kunden beauftragen uns nach dem Audit direkt mit der Behebung der gefundenen Punkte. Das ist aber kein Muss.
Lesezugriff auf das WordPress-Backend reicht für die meisten Punkte aus. Für die Infrastruktur-Prüfung ist gelegentlich FTP- oder SSH-Zugriff hilfreich.
Die Analyse dauert in der Regel zwei bis vier Werktage, abhängig vom Umfang der Website.
Das passt dazu
Bereit für den nächsten Schritt?
Lass uns unverbindlich über dein Projekt sprechen - wir melden uns mit einem klaren nächsten Schritt.
Projekt anfragen