WordPress-Sicherheit - Malware-Bereinigung und Härtung vom Profi
WordPress ist das meistgenutzte CMS der Welt - und damit ein bevorzugtes Angriffsziel. Wir schließen die Lücken, bevor jemand sie ausnutzt.
Pakete ansehenDie meisten WordPress-Hacks sind vermeidbar - wenn man nicht wartet
Veraltete Plugins, schwache Passwörter und fehlende Firewall-Regeln sind die häufigsten Einfallstore. Ein kompromittierter Account oder eingeschleuster Schadcode kann nicht nur die Website zerstören, sondern auch Kundendaten gefährden und rechtliche Konsequenzen nach sich ziehen. Sicherheit ist kein Projekt, das man einmal abhakt.
Wie wir deine WordPress-Website absichern
Firewall & Brute-Force-Schutz
Automatische Blockade von Angriffs-IPs, Login-Schutz und Regeln gegen gängige Exploit-Muster.
Malware-Scan & Bereinigung
Regelmäßige Scans auf Schadcode - und wenn etwas gefunden wird, kümmern wir uns um die Bereinigung.
24/7-Monitoring
Wir überwachen Erreichbarkeit, Zertifikat-Gültigkeit und auffällige Aktivitäten rund um die Uhr.
Sicherheits-Härtung
Dateiberechtigungen, XML-RPC-Deaktivierung, versteckte Versionsinformationen - Best Practices von Anfang an umgesetzt.
Unsere Sicherheits-Pakete
Malware-Bereinigung
Gehackte WordPress-Seite vollständig bereinigt.
Festpreis · 14 Tage Nachkontrolle
Enthalten:
- Vollständige Malware-Entfernung aus Dateien & Datenbank
- Ursachen-Analyse: Wie kam der Angreifer rein?
- Updates von Core, Plugins & Themes
- Entfernung von Google-Blacklist-Warnungen
- 14 Tage Nachkontrolle gegen Re-Infektion
Bereinigung + Hardening
Helden-EmpfehlungBereinigt und dauerhaft abgesichert.
Festpreis · 14 Tage Nachkontrolle
Enthalten:
- Alles aus der Malware-Bereinigung
- Firewall-Einrichtung (WAF)
- Login-Härtung & Zwei-Faktor-Authentifizierung
- Sicherheits-Plugin sauber konfiguriert
- Automatische Backups eingerichtet
WordPress-Sicherheit bedeutet mehr als ein Plugin zu installieren und zu hoffen, dass nichts passiert. Die Angriffsfläche wächst mit jeder neuen WordPress-Version, jedem installierten Plugin und jedem neuen Nutzer-Account. Wer das ernst nimmt, betreibt aktive Verteidigung - nicht passive Hoffnung. Auf dieser Seite erklären wir, wie wir WordPress-Websites konkret absichern und was bei einer Bereinigung wirklich passiert.
Wie Angreifer in WordPress-Seiten eindringen
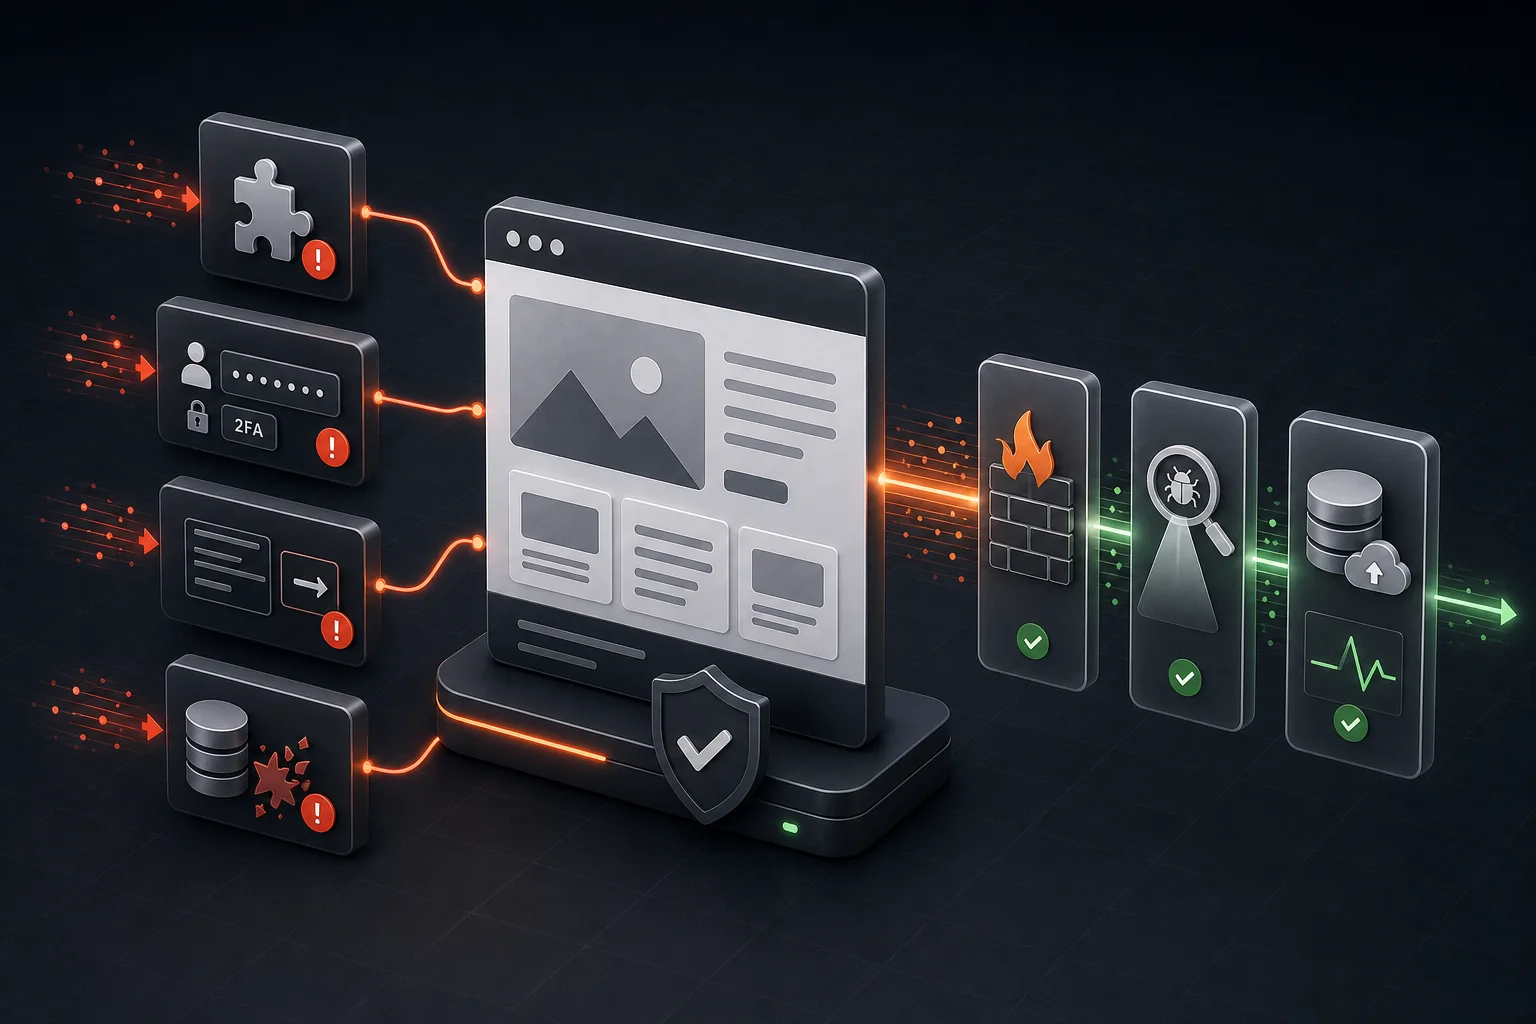
Die häufigsten Einfallstore sind keine Überraschung, werden aber trotzdem ständig ignoriert. Veraltete Plugins mit bekannten Sicherheitslücken (CVEs) sind der mit Abstand häufigste Grund für einen kompromittierten WordPress-Wartung-Kunden bei uns. Dahinter folgen schwache oder wiederverwendete Passwörter, die per Brute-Force gegen /wp-login.php ausprobiert werden - automatisiert, rund um die Uhr. Nulled Themes und Plugins aus inoffiziellen Quellen bringen Schadcode direkt mit - oft als Base64-encodierter PHP-Code, der erst Wochen später aktiv wird.
Für WooCommerce-Shops kommen SQL-Injection-Versuche gegen Plugin-Endpunkte und Cross-Site-Scripting-Angriffe über Formulare dazu - beides mit direktem Weg zu Kundendaten. Wenn du einen Shop betreibst, empfehlen wir zusätzlich einen regelmäßigen WordPress-Audit, der genau diese Angriffspunkte systematisch prüft.
Erkennen lässt sich ein Hack häufig an plötzlich langsamerer Ladezeit, unbekannten Admin-Accounts, Google-Warnungen (“Diese Website könnte schädlich sein”) oder unerklärlichen Weiterleitungen auf fremde Domains. Manchmal läuft die Infektion aber auch monatelang unsichtbar mit - Spam-Links werden im Quellcode versteckt, die Website selbst sieht normal aus.
Was bei einer professionellen Bereinigung passiert
Eine Malware-Bereinigung ist kein simples Plugin-Durchlauf. Wir beginnen mit einem vollständigen Datei-Diff: der aktuelle Zustand aller Theme- und Plugin-Dateien wird gegen die offiziellen Repository-Versionen verglichen, um modifizierte oder eingefügte Dateien zu identifizieren. Parallel dazu durchsuchen wir die Datenbank auf bekannte Malware-Muster, Spam-Link-Injections und versteckte Admin-Accounts.
Nach der Bereinigung folgt die Ursachen-Analyse: Welches Plugin hatte die Lücke? Welcher Account war kompromittiert? Erst wenn wir das wissen, können wir sicherstellen, dass der Angriff nicht sofort wiederholt werden kann. Im Paket “Bereinigung + Hardening” schließen wir direkt Firewall-Regeln (WAF via Wordfence oder ähnlichem), aktivieren Zwei-Faktor-Authentifizierung und sperren XML-RPC, sofern du es nicht aktiv nutzt.
Google-Blacklist-Warnungen entfernen wir über die Google Search Console - die meisten Seiten sind innerhalb von 24-48 Stunden nach der Überprüfung wieder freigegeben. Danach läuft 14 Tage lang eine Nachkontrolle auf Re-Infektion.
Sicherheit dauerhaft halten - der Unterschied zur einmaligen Bereinigung
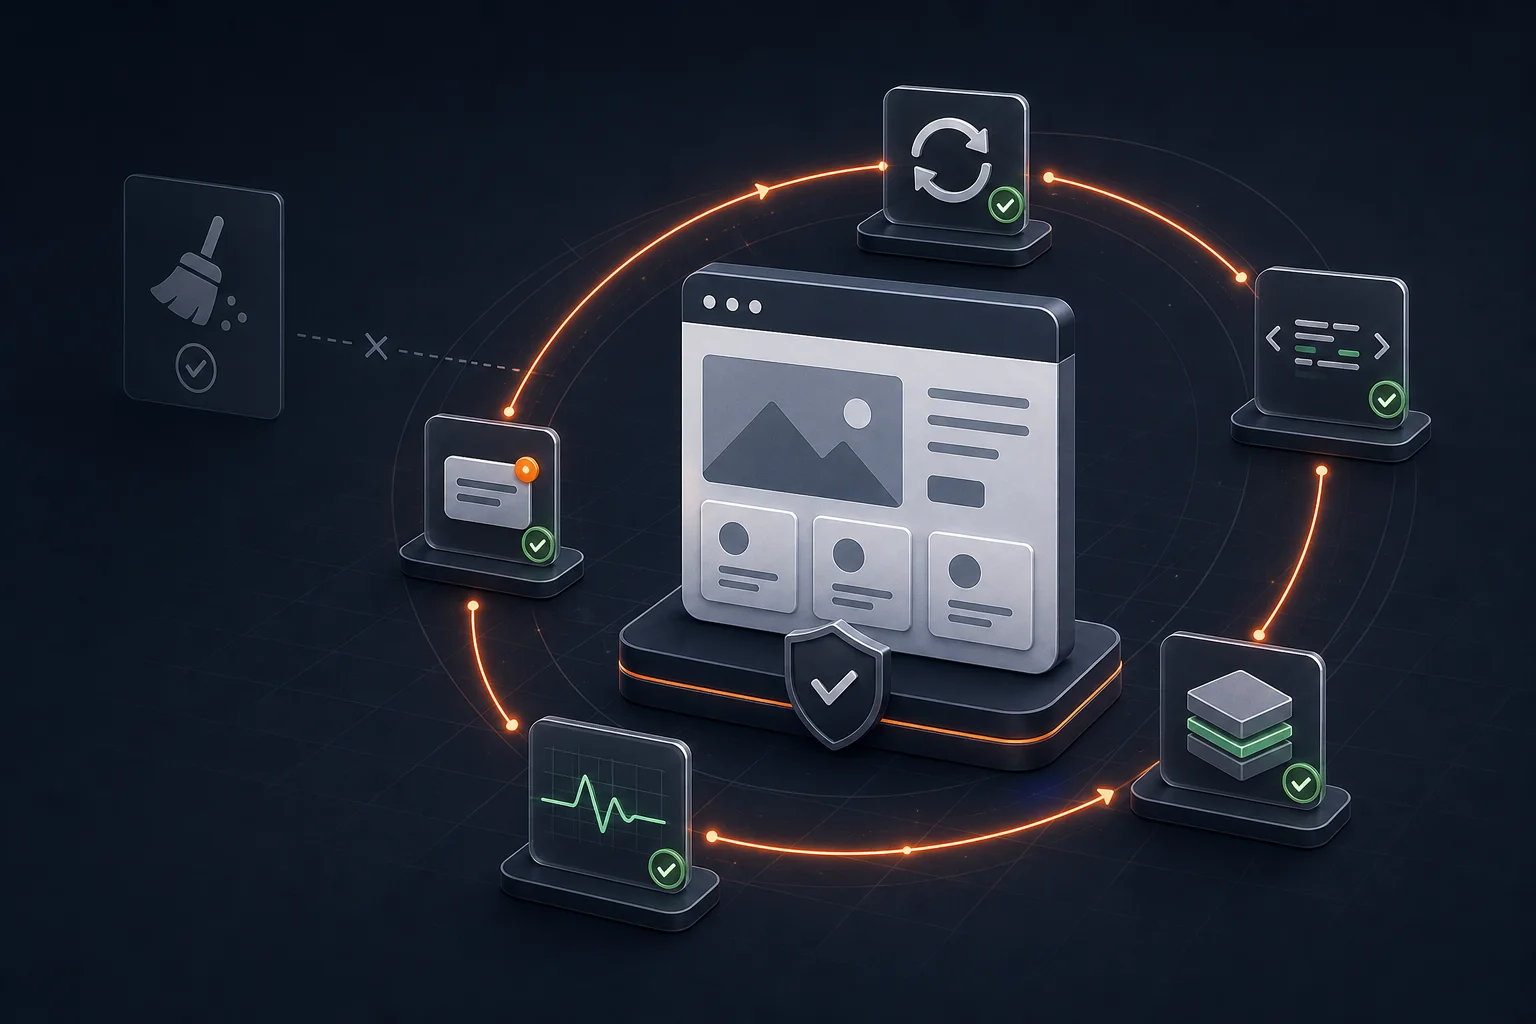
Eine Bereinigung ohne anschließende Härtung ist wie ein Schloss, das nach einem Einbruch wieder eingebaut, aber nicht ausgetauscht wird. Nach dem einmaligen Eingriff empfehlen wir, die laufende WordPress-Wartung zu kombinieren: Updates werden zeitnah eingespielt, Malware-Scans laufen wöchentlich, und du wirst bei auffälligem Traffic oder Datei-Änderungen proaktiv informiert.
Für Seiten mit hohem Traffic oder Kundendaten bietet sich zusätzlich eine Performance-Optimierung an - ein zu langsamer Server ist oft ein Zeichen für laufende Ressourcen-Nutzung durch eingeschleusten Code. Wenn du grundlegende Fragen zu DSGVO-Konformität und Datensicherheit klären möchtest, ist unser DSGVO-Check der richtige nächste Schritt.
WordPress-Sicherheit ist kein Projekt, das du einmal abhakst. Aber mit dem richtigen Setup läuft sie im Hintergrund - ohne dass du jeden Morgen den Server-Log prüfen musst.
So läuft es ab
- 1 Schritt 01
Sicherheitsanalyse
Wir prüfen deine bestehende Installation auf bekannte Schwachstellen und offene Flanken.
- 2 Schritt 02
Absicherung
Firewall, Härtungs-Maßnahmen und Monitoring werden eingerichtet - ohne deine Website zu unterbrechen.
- 3 Schritt 03
Laufende Überwachung
Scans und Monitoring laufen dauerhaft. Du wirst informiert, wenn Handlungsbedarf besteht.
Häufige Fragen
Ja. Wir analysieren den Schaden, bereinigen den Schadcode und sichern die Website danach ab, damit es nicht erneut passiert.
Ja. Alle Verarbeitungen und Log-Daten werden DSGVO-konform gehandhabt - Serverstandort in der EU.
Plugins sind ein guter Anfang, aber kein Ersatz für aktives Monitoring und laufende Pflege. Wir kombinieren beides.
Bei erkannten Vorfällen melden wir uns proaktiv. Für dringende Fälle gibt es einen direkten Kontaktweg.
Bei uns 249 € als einmaliger Festpreis inkl. Ursachen-Analyse und 14 Tagen Nachkontrolle. Mit anschließendem Security-Hardening (Firewall, Login-Härtung, Backups) kostet das Paket 349 €. Marktüblich sind 145 bis 350 €.
Das passt dazu
Bereit für den nächsten Schritt?
Lass uns unverbindlich über dein Projekt sprechen - wir melden uns mit einem klaren nächsten Schritt.
Pakete ansehen